English
 Deutsch
 Français
 Español
Novedades de Atlassian: semana del 16 de noviembre de 2026
Una corrección crítica para versiones antiguas de Confluence Data Center, enlaces de acceso que pueden conceder edición, MCP sigue tu política de Guard y las ediciones de agentes se etiquetan.

Cada semana recopilamos los cambios de Atlassian que importan si administras o usas Confluence: qué ha cambiado, a quién afecta y qué hacer al respecto, con un enlace a la fuente de Atlassian para cada punto. Las novedades para desarrolladores y del Marketplace se dejan fuera, salvo que cambien algo para los administradores.
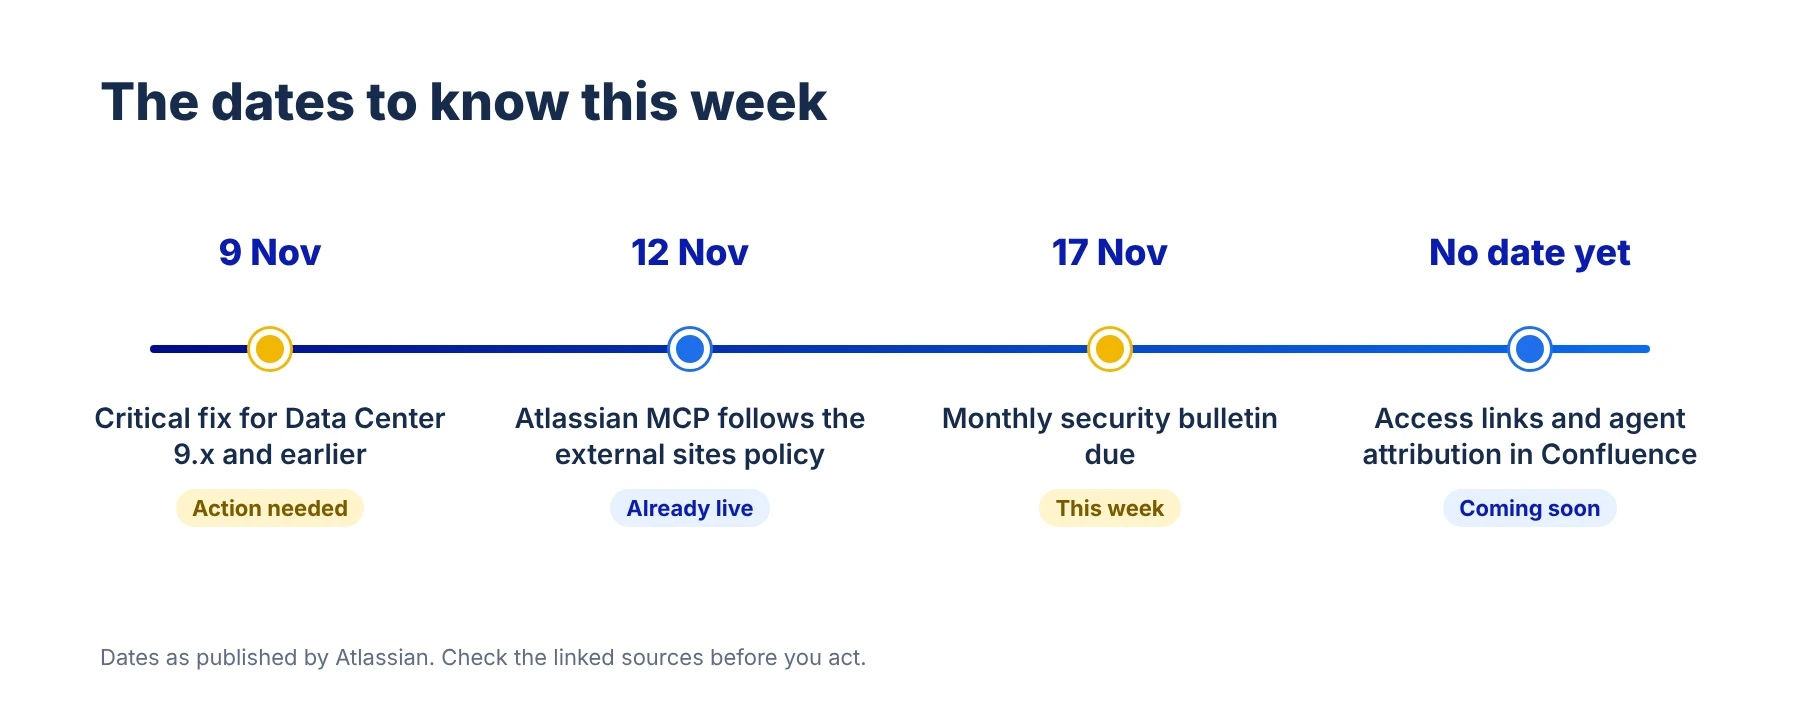
Esta semana: una corrección de seguridad crítica para Confluence Data Center 9.x y anteriores, además del boletín de seguridad de noviembre, previsto para el martes; enlaces de acceso que pueden conceder permiso de edición; Atlassian MCP, que ahora sigue tu política de sitios externos; Confluence etiquetando lo que los agentes de IA han hecho con tu contenido, y la llegada de los agentes de Rovo a los comentarios en línea.
1. Corrección crítica para Confluence Data Center 9.x y anteriores, y llega el boletín de noviembre
Qué ha cambiado. Atlassian publicó un aviso crítico, CVE-2026-90436, con fecha del 9 de noviembre de 2026 (hora del Pacífico). Se trata de una vulnerabilidad de ejecución remota de código en Apache Axis, la biblioteca de terceros en la que se basa la API remota XML-RPC y SOAP de Confluence. Atlassian la califica de crítica, con una puntuación CVSS de 9,3. Afecta a las versiones 1 a 9 de Confluence Data Center, y la versión corregida es la 9.2.28. Confluence 10.x y posteriores no se ven afectados, porque la API remota se eliminó en la 10.0, y Atlassian indica que los sitios de Cloud no se ven afectados y no requieren ninguna acción. Una instancia solo está expuesta si la opción Remote API (XML-RPC & SOAP) está activada, algo que viene desactivado por defecto en las instalaciones nuevas desde la versión 3.0. Por otra parte, Atlassian publica su boletín de seguridad mensual el tercer martes de cada mes, que este mes es el 17 de noviembre.
A quién afecta. A los administradores de Confluence Data Center 9.x o anteriores, sobre todo en instancias veteranas en las que la API remota se activó hace años para scripts o integraciones.
Qué hacer. Actualiza a la versión 9.2.28 o a una versión corregida posterior. Si no puedes aplicar el parche de inmediato, la mitigación de Atlassian consiste en desactivar Remote API (XML-RPC & SOAP) en General Configuration y luego en Further Configuration. No hace falta reiniciar, pero haz pruebas primero, porque los scripts, las automatizaciones y las apps que usan la API remota pueden dejar de funcionar. El aviso explica cómo comprobar que la mitigación ha funcionado, y Atlassian recomienda que tu equipo de seguridad revise las instancias afectadas en busca de indicios de compromiso. Después, lee el boletín del 17 de noviembre cuando se publique y planifica las correcciones para tu línea de versiones.
Fuentes: CVE-2026-90436: Remote Code Execution in Confluence Data Center · Avisos y boletines de seguridad de Atlassian
2. Actualización: los enlaces de acceso de Confluence se anuncian como disponibles de forma general y pueden conceder permiso de edición
Qué ha cambiado. La semana pasada mencionamos que los enlaces de acceso gestionados figuraban en la hoja de ruta de Atlassian para el primer trimestre de 2027. Ahora Atlassian ha publicado una nota de versión que indica que los enlaces de acceso están disponibles de forma general en Confluence. Un enlace de acceso comparte una página publicada, un documento en vivo o una pizarra con personas que no tienen acceso al espacio, ya sea con todas las personas con licencia en tu sitio (App) o con cualquiera que tenga el enlace (Public); los enlaces públicos pasan a ser un tipo de enlace de acceso. Cada enlace lleva un permiso: Puede ver, Puede ver y comentar o Puede editar. El estado de la nota de versión sigue indicando "Planned" sin plazo, así que es posible que aún no haya llegado a tu sitio.
A quién afecta. A los administradores de Confluence y a cualquiera que dependa de los permisos del espacio para decidir quién puede ver o modificar el contenido. Un enlace de acceso concede un acceso que no aparece como pertenencia al espacio.
Qué hacer. Decide tu configuración predeterminada antes de que se creen los primeros enlaces. Los administradores activan los niveles en la administración de Confluence, en Security, luego Access links y luego Settings, y eligen si los enlaces empiezan activados, desactivados o bloqueados en todos los espacios. Si tienes dudas, empieza con los enlaces bloqueados y actívalos en los espacios que lo soliciten, y asegúrate de que los responsables del contenido sepan que un enlace de edición permite que personas ajenas al espacio modifiquen la página.
Fuente: Share content with access links
3. Atlassian MCP ahora respeta tu política de sitios externos y las cuentas de servicio pueden conectarse
Qué ha cambiado. El 12 de noviembre llegaron dos cambios de administración al servidor MCP de Atlassian, que permite a los asistentes de IA trabajar con tu contenido de Jira y Confluence. En primer lugar, la política de sitios externos de Atlassian Guard ahora se aplica cuando tus usuarios gestionados se conectan a sitios de Atlassian a través de MCP. Puedes bloquear los sitios externos o permitir solo determinados sitios de socios, mientras que los sitios de tu propia organización siguen disponibles. Si ya tienes una política de sitios externos activa, ahora cubre MCP sin que tengas que hacer nada más. La política requiere Atlassian Guard Standard. En segundo lugar, los administradores de la organización pueden permitir que las cuentas de servicio se conecten al servidor MCP con credenciales de cliente OAuth 2.0, de modo que los trabajos programados y los pipelines puedan obtener un token de acceso sin que una persona inicie sesión. Los tokens de acceso duran 60 minutos.
A quién afecta. A los administradores de la organización cuyos equipos usan asistentes de IA con Confluence y a cualquiera que ejecute trabajos automatizados sobre contenido de Atlassian.
Qué hacer. Si tienes una política de sitios externos, comprueba que hace lo que ahora esperas tanto para los asistentes de IA como para los navegadores. Está en Security, luego Device security y luego External sites, en Atlassian Administration. Si un equipo quiere que un pipeline use MCP, asígnale una cuenta de servicio con acceso solo a los sitios que necesite. Atlassian señala que los ámbitos de la credencial no se pueden cambiar después de crearla y que el secreto de cliente solo se muestra una vez.
Fuentes: Registro de cambios de Atlassian MCP · Manage access to external sites · Create OAuth 2.0 credential for service accounts
4. Próximamente: Confluence mostrará lo que han hecho los agentes de IA con tu contenido
Qué ha cambiado. Dos notas de versión marcadas como "Coming Soon", todavía sin fecha, añaden la atribución de los agentes de IA en Confluence. Cuando un agente cree, edite o vea contenido, Confluence atribuirá la acción tanto al agente como a la persona que lo invocó, en el historial de versiones, los comentarios, las listas de colaboradores y, en el caso de páginas, documentos en vivo y blogs, en la lista de lectores de Analytics. También verás los avatares de los agentes mientras un agente esté viendo, editando o comentando. Abarca páginas, documentos en vivo, blogs, pizarras y bases de datos, y se aplica a los agentes de Rovo y a las herramientas externas conectadas a través de MCP; las herramientas que usan la versión anterior MCP v1 aparecen como "External agent". El historial de la página también incorporará etiquetas de colaborador y resaltados por colores que distinguen las ediciones humanas de las realizadas por IA.
A quién afecta. A los administradores del espacio y a los propietarios de páginas que revisan contenido, y a cualquier miembro de un equipo regulado que tenga que demostrar quién cambió qué.
Qué hacer. Por ahora no hay nada que activar. Cuando llegue, incorpóralo a tu rutina de revisión: el historial de versiones y la lista de colaboradores te dirán qué páginas han tocado los agentes y quién se lo pidió. Si algunas páginas necesitan que una persona concreta dé su visto bueno antes de que los cambios asistidos por IA se den por válidos, Capable for Confluence añade aprobaciones a las páginas.
Fuentes: Clear visibility into agent activity in Confluence · Page history: Identify human and AI edits
5. Experimento: menciona agentes de Rovo en los comentarios en línea de Confluence
Qué ha cambiado. Atlassian está realizando un experimento, que se despliega a partir de noviembre de 2026 para determinados clientes de Confluence Cloud, que permite escribir @ en un comentario en línea y mencionar a un agente de Rovo. El agente puede responder preguntas, resumir, analizar o sugerir mejoras para el texto resaltado, y el intercambio queda en el hilo de comentarios junto al contenido.
A quién afecta. A los usuarios de Confluence en sitios incluidos en el experimento y a los administradores que reciben preguntas al respecto.
Qué hacer. Atlassian lo califica de experimento, así que es de esperar que cambie. No construyas todavía ningún proceso en torno a él. Si aparece en tu sitio, explica a los usuarios que las respuestas de los agentes quedan en hilos de comentarios normales que pueden leer las demás personas de la página, y que se aplica la regla de siempre: revisa lo que sugiere un agente antes de actuar en consecuencia.
Fuente: Mention Rovo agents in Confluence inline comments
Eso es todo esta semana
¿Hemos pasado algo por alto o quieres que expliquemos algún cambio con más detalle? Cuéntanoslo y lo trataremos la semana que viene. Las fechas y los precios son los que Atlassian publicó el 16 de noviembre de 2026 y pueden cambiar, así que consulta la fuente enlazada antes de actuar.
Prueba Capable for Confluence gratis en el Atlassian Marketplace →
Atlassian, Atlassian Guard, Confluence, Jira y Rovo son marcas comerciales de Atlassian Pty Ltd. Apache y Apache Axis son marcas comerciales de The Apache Software Foundation. Capable Works Limited no está afiliada a Atlassian ni a The Apache Software Foundation, ni cuenta con su respaldo o patrocinio.