English
 Deutsch
 Français
 Español
Neu bei Atlassian: Woche vom 16. November 2026
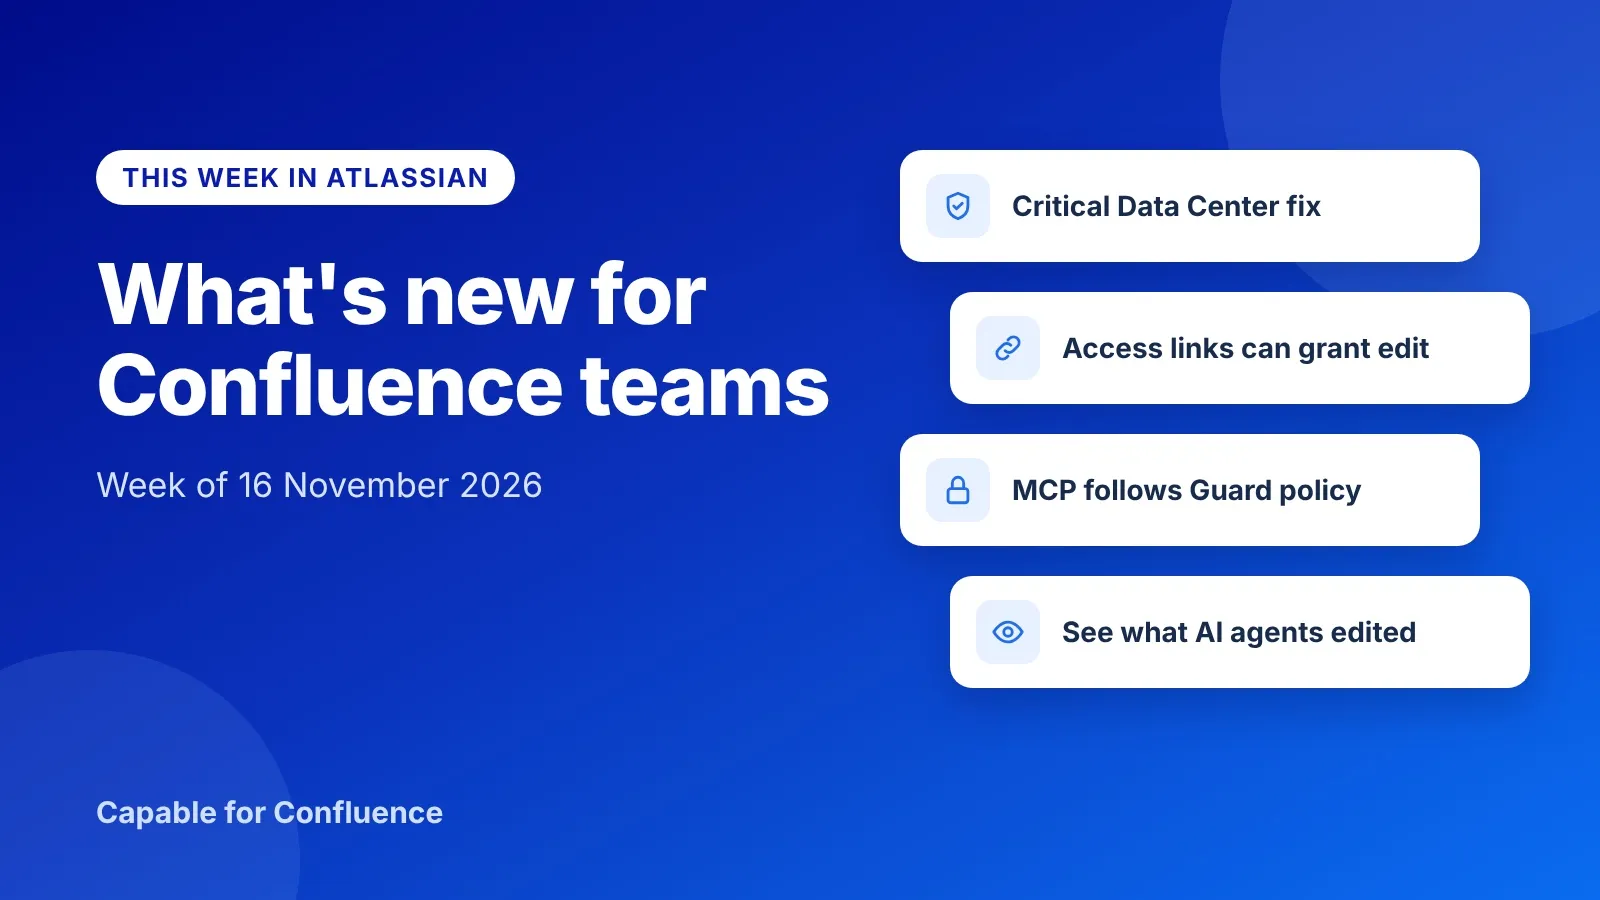
Kritische Korrektur für älteres Confluence Data Center, Zugriffslinks mit Bearbeitungsrecht, MCP folgt Ihrer Guard-Richtlinie, Agent-Änderungen werden markiert.

Jede Woche fassen wir die Atlassian-Änderungen zusammen, die zählen, wenn Sie Confluence betreiben oder nutzen: was sich geändert hat, wen es betrifft und was zu tun ist. Zu jedem Punkt verlinken wir die Originalquelle von Atlassian. Neuigkeiten für Entwickler und zum Marketplace lassen wir weg, sofern sie für Administratoren nichts ändern.
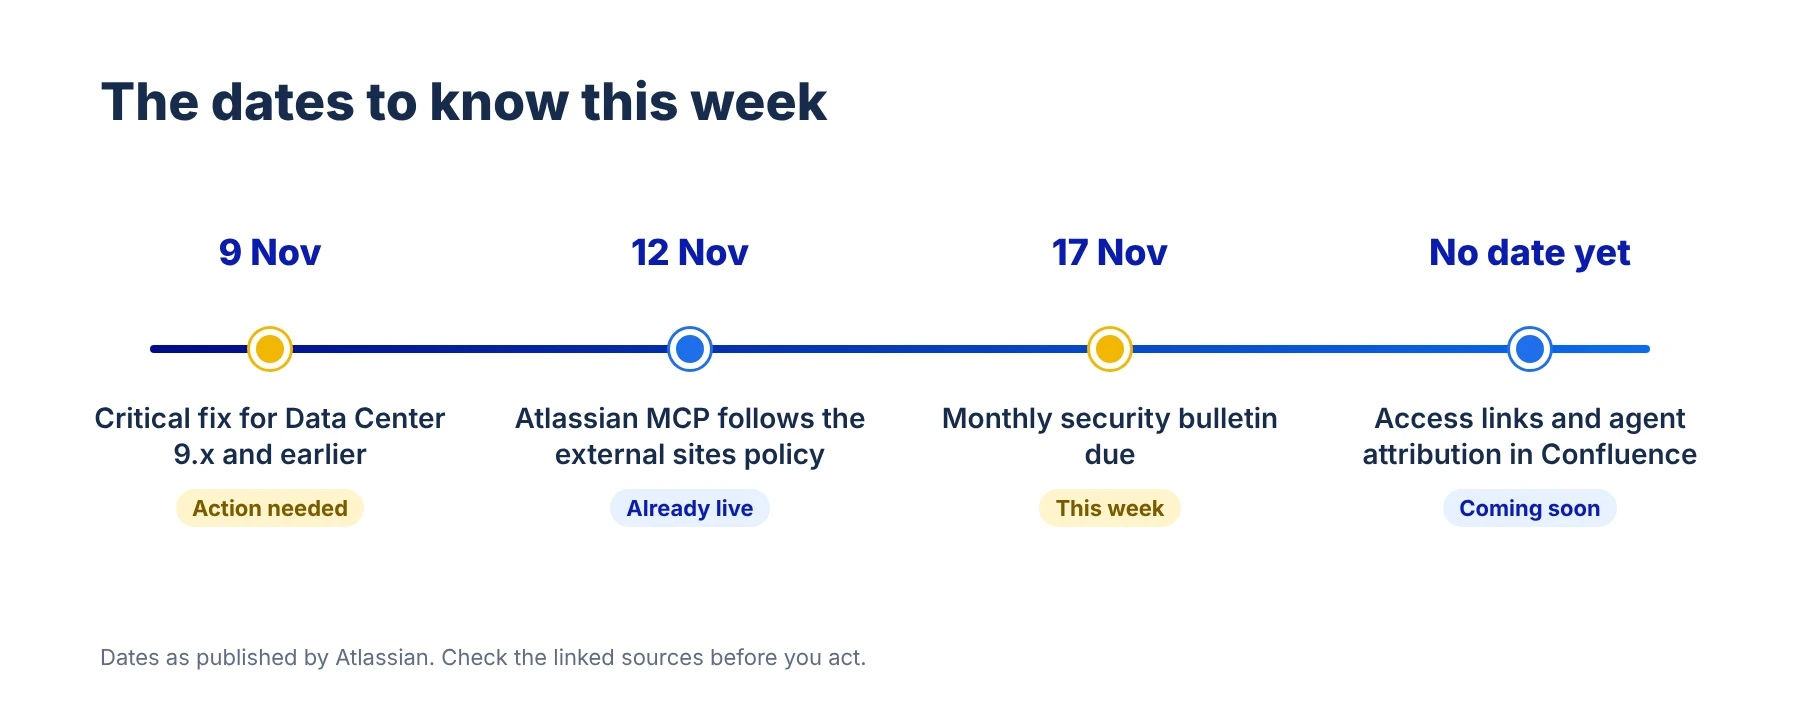
Diese Woche: eine kritische Sicherheitskorrektur für Confluence Data Center 9.x und älter sowie das November-Security-Bulletin am Dienstag, Zugriffslinks mit Bearbeitungsrecht, Atlassian MCP folgt jetzt Ihrer Richtlinie für externe Websites, Confluence kennzeichnet, was KI-Agenten an Ihren Inhalten geändert haben, und Rovo-Agenten kommen in Inline-Kommentare.
1. Kritische Korrektur für Confluence Data Center 9.x und älter, und das November-Bulletin steht an
Was sich geändert hat. Atlassian hat einen kritischen Sicherheitshinweis veröffentlicht: CVE-2026-90436, datiert auf den 9. November 2026 (pazifische Zeit). Es handelt sich um eine Remote-Code-Execution-Schwachstelle in Apache Axis, der Drittanbieter-Bibliothek hinter der XML-RPC- und SOAP-Remote-API von Confluence. Atlassian stuft sie als kritisch ein, mit einem CVSS-Wert von 9,3. Betroffen sind Confluence Data Center Versionen 1 bis 9, die korrigierte Version ist 9.2.28. Confluence 10.x und neuer ist nicht betroffen, weil die Remote-API in 10.0 entfernt wurde. Laut Atlassian sind auch Cloud-Websites nicht betroffen und brauchen keine Maßnahmen. Eine Instanz ist nur angreifbar, wenn die Einstellung Remote API (XML-RPC & SOAP) aktiviert ist. Bei Neuinstallationen ist sie seit Version 3.0 standardmäßig deaktiviert. Unabhängig davon veröffentlicht Atlassian sein monatliches Security Bulletin am dritten Dienstag des Monats, in diesem Monat am 17. November.
Wen es betrifft. Administratoren von Confluence Data Center 9.x oder älter, vor allem bei langjährigen Instanzen, in denen die Remote-API vor Jahren für Skripte oder Integrationen aktiviert wurde.
Was zu tun ist. Aktualisieren Sie auf 9.2.28 oder eine neuere korrigierte Version. Können Sie nicht sofort aktualisieren, empfiehlt Atlassian als Gegenmaßnahme, Remote API (XML-RPC & SOAP) unter Allgemeine Konfiguration und dann Weitere Konfiguration zu deaktivieren. Ein Neustart ist nicht nötig. Testen Sie aber vorher, denn Skripte, Automatisierungen und Apps, die die Remote-API nutzen, funktionieren danach womöglich nicht mehr. Der Sicherheitshinweis erklärt, wie Sie prüfen, ob die Gegenmaßnahme greift. Atlassian empfiehlt außerdem, dass Ihr Sicherheitsteam betroffene Instanzen auf Anzeichen einer Kompromittierung untersucht. Lesen Sie danach das Bulletin vom 17. November, sobald es erscheint, und planen Sie nötige Korrekturen für Ihre Versionslinie.
Quellen: CVE-2026-90436: Remote Code Execution in Confluence Data Center · Atlassian-Sicherheitshinweise und -Bulletins
2. Update: Confluence-Zugriffslinks als allgemein verfügbar angekündigt, auch mit Bearbeitungsrecht
Was sich geändert hat. Letzte Woche haben wir verwaltete Zugriffslinks auf der Atlassian-Roadmap für Q1 2027 erwähnt. Jetzt hat Atlassian einen Release-Hinweis veröffentlicht, laut dem Zugriffslinks in Confluence allgemein verfügbar sind. Ein Zugriffslink teilt eine veröffentlichte Seite, ein Live-Dokument oder ein Whiteboard mit Personen ohne Zugriff auf den Bereich: entweder mit allen lizenzierten Nutzern Ihrer Website (App) oder mit allen, die den Link haben (Öffentlich). Öffentliche Links werden zu einer Art von Zugriffslink. Jeder Link hat eine Berechtigung: „Kann anzeigen“, „Kann anzeigen und kommentieren“ oder „Kann bearbeiten“. Der Status im Release-Hinweis lautet noch „Geplant“, ohne Zeitrahmen. Auf Ihrer Website ist die Funktion also womöglich noch nicht angekommen.
Wen es betrifft. Confluence-Administratoren und alle, die über Bereichsberechtigungen steuern, wer Inhalte sehen oder ändern darf. Ein Zugriffslink gewährt Zugriff, der nicht als Bereichsmitgliedschaft erscheint.
Was zu tun ist. Legen Sie Ihre Standardeinstellung fest, bevor die ersten Links entstehen. Administratoren aktivieren die Stufen in der Confluence-Administration unter Sicherheit, dann Zugriffslinks, dann Einstellungen. Dort legen sie fest, ob Links in allen Bereichen zunächst aktiviert, deaktiviert oder blockiert sind. Wenn Sie unsicher sind, blockieren Sie Links zunächst und aktivieren Sie sie für die Bereiche, die danach fragen. Stellen Sie sicher, dass Ihre Inhaltsverantwortlichen wissen: Mit einem Bearbeitungslink können Personen außerhalb des Bereichs die Seite ändern.
Quelle: Inhalte mit Zugriffslinks teilen
3. Atlassian MCP folgt jetzt Ihrer Richtlinie für externe Websites, und Dienstkonten können sich verbinden
Was sich geändert hat. Am 12. November gab es zwei Änderungen für Administratoren am MCP-Server von Atlassian, über den KI-Assistenten mit Ihren Jira- und Confluence-Inhalten arbeiten. Erstens gilt die Richtlinie für externe Websites aus Atlassian Guard jetzt auch, wenn sich Ihre verwalteten Nutzer über MCP mit Atlassian-Websites verbinden. Sie können externe Websites blockieren oder nur ausgewählte Partner-Websites zulassen. Die eigenen Websites Ihrer Organisation bleiben verfügbar. Haben Sie bereits eine aktive Richtlinie für externe Websites, gilt sie ohne weiteres Zutun auch für MCP. Die Richtlinie setzt Atlassian Guard Standard voraus. Zweitens können Organisationsadministratoren Dienstkonten erlauben, sich per OAuth 2.0 Client Credentials mit dem MCP-Server zu verbinden. So erhalten geplante Jobs und Pipelines ein Zugriffstoken, ohne dass sich eine Person anmeldet. Zugriffstoken sind 60 Minuten gültig.
Wen es betrifft. Organisationsadministratoren, deren Teams KI-Assistenten mit Confluence nutzen, und alle, die automatisierte Jobs auf Atlassian-Inhalten ausführen.
Was zu tun ist. Haben Sie eine Richtlinie für externe Websites, prüfen Sie, ob sie jetzt auch für KI-Assistenten tut, was Sie erwarten, nicht nur für Browser. Sie finden sie in Atlassian Administration unter Sicherheit, dann Gerätesicherheit, dann Externe Websites. Möchte ein Team MCP in einer Pipeline nutzen, geben Sie ihm ein Dienstkonto, das nur auf die nötigen Websites zugreifen kann. Atlassian weist darauf hin, dass sich die Scopes der Zugangsdaten nach dem Anlegen nicht mehr ändern lassen und das Client Secret nur einmal angezeigt wird.
Quellen: Atlassian MCP Changelog · Zugriff auf externe Websites verwalten · OAuth-2.0-Zugangsdaten für Dienstkonten erstellen
4. Demnächst: Confluence zeigt, was KI-Agenten an Ihren Inhalten geändert haben
Was sich ändert. Zwei Versionshinweise mit dem Vermerk „Coming Soon“, noch ohne Datum, kündigen für Confluence die Zuordnung von Aktionen zu KI-Agenten an. Erstellt, bearbeitet oder betrachtet ein Agent Inhalte, ordnet Confluence die Aktion sowohl dem Agenten als auch der Person zu, die ihn aufgerufen hat. Das gilt für den Versionsverlauf, Kommentare und Mitwirkendenlisten und bei Seiten, Live-Dokumenten und Blogbeiträgen auch für die Betrachterliste unter Analytics. Außerdem sehen Sie Agenten-Avatare, während ein Agent Inhalte betrachtet, bearbeitet oder kommentiert. Die Neuerung umfasst Seiten, Live-Dokumente, Blogbeiträge, Whiteboards und Datenbanken. Sie gilt für Rovo-Agenten und für externe Tools, die über MCP angebunden sind. Tools mit dem älteren MCP v1 erscheinen als „External agent“. Der Seitenverlauf erhält zudem Mitwirkenden-Tags und farbige Hervorhebungen, die menschliche Änderungen von KI-Änderungen unterscheiden.
Wen es betrifft. Bereichsadministratoren und Seiteninhaber, die Inhalte prüfen, sowie alle in regulierten Teams, die nachweisen müssen, wer was geändert hat.
Was zu tun ist. Noch gibt es nichts zu aktivieren. Sobald die Funktion verfügbar ist, nutzen Sie sie bei Ihren Prüfungen: Versionsverlauf und Mitwirkendenliste zeigen, welche Seiten Agenten bearbeitet haben und wer sie beauftragt hat. Müssen bestimmte Seiten von einer namentlich genannten Person freigegeben werden, bevor KI-gestützte Änderungen gelten, ergänzt Capable for Confluence Seiten um Genehmigungen.
Quellen: Clear visibility into agent activity in Confluence · Page history: Identify human and AI edits
5. Experiment: Rovo-Agenten in Inline-Kommentaren in Confluence erwähnen
Was sich ändert. Atlassian führt ein Experiment durch, das ab November 2026 für ausgewählte Kunden von Confluence Cloud ausgerollt wird. Nutzer können in einem Inline-Kommentar @ eingeben und einen Rovo-Agenten erwähnen. Der Agent kann Fragen beantworten, den markierten Text zusammenfassen, analysieren oder Verbesserungen vorschlagen. Der Austausch bleibt im Kommentar-Thread direkt neben dem Inhalt.
Wen es betrifft. Confluence-Nutzer auf Websites, die am Experiment teilnehmen, und Administratoren, die Fragen dazu beantworten.
Was zu tun ist. Atlassian bezeichnet dies als Experiment. Rechnen Sie also mit Änderungen und bauen Sie noch keinen Prozess darauf auf. Taucht die Funktion auf Ihrer Website auf, weisen Sie Ihre Nutzer darauf hin: Antworten von Agenten stehen in normalen Kommentar-Threads, die andere auf der Seite lesen können. Und es gilt die übliche Regel: Prüfen Sie Vorschläge eines Agenten, bevor Sie danach handeln.
Quelle: Mention Rovo agents in Confluence inline comments
Das war die Woche
Haben wir etwas übersehen, oder möchten Sie eine Änderung ausführlicher erklärt bekommen? Schreiben Sie uns, dann greifen wir das Thema nächste Woche auf. Daten und Preise entsprechen dem Stand, den Atlassian am 16. November 2026 veröffentlicht hat, und können sich ändern. Prüfen Sie daher die verlinkte Quelle, bevor Sie handeln.
Capable for Confluence kostenlos im Atlassian Marketplace testen →
Atlassian, Atlassian Guard, Confluence, Jira und Rovo sind Marken von Atlassian Pty Ltd. Apache und Apache Axis sind Marken der Apache Software Foundation. Capable Works Limited ist weder mit Atlassian noch mit der Apache Software Foundation verbunden und wird von diesen weder unterstützt noch gesponsert.