English
 Deutsch
 Français
 Español
Nouveautés Atlassian : semaine du 16 novembre 2026
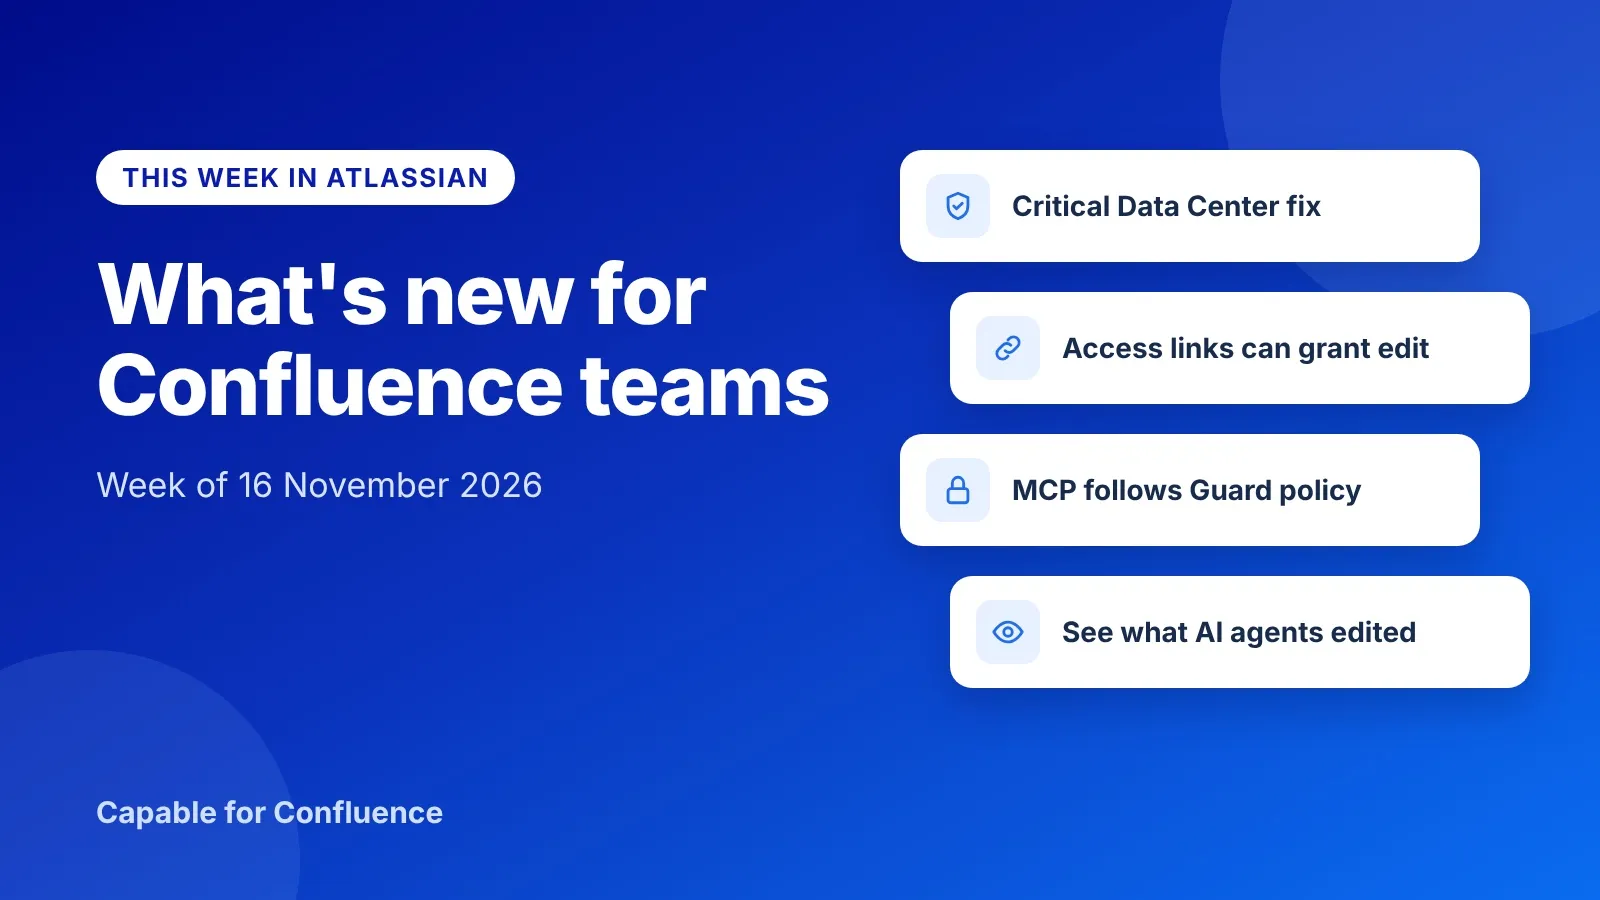
Un correctif critique pour les anciennes versions de Confluence Data Center, des liens d'accès qui peuvent accorder l'édition, MCP qui suit votre politique Guard et des modifications d'agents désormais signalées.

Chaque semaine, nous faisons le point sur les changements Atlassian qui comptent si vous administrez ou utilisez Confluence : ce qui a changé, qui est concerné et ce qu'il faut faire, avec un lien vers la source officielle d'Atlassian pour chaque sujet. Les actualités destinées aux développeurs et au Marketplace sont écartées, sauf si elles changent quelque chose pour les administrateurs.
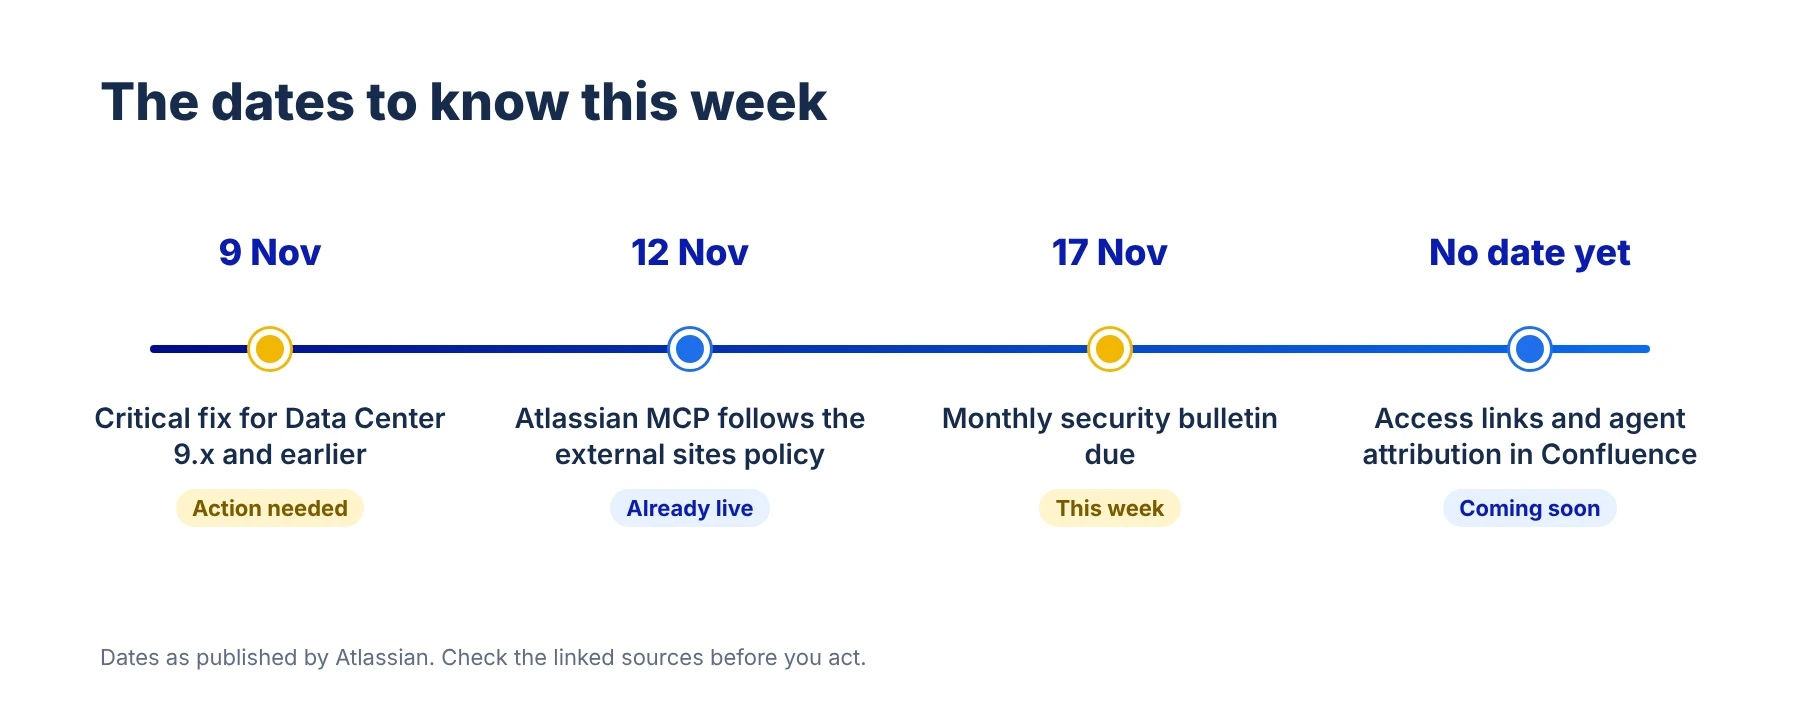
Cette semaine : un correctif de sécurité critique pour Confluence Data Center 9.x et versions antérieures, ainsi que le bulletin de sécurité de novembre attendu mardi, des liens d'accès qui peuvent accorder l'autorisation de modification, Atlassian MCP qui suit désormais votre politique relative aux sites externes, Confluence qui signale ce que les agents IA ont fait de votre contenu, et l'arrivée des agents Rovo dans les commentaires intégrés.
1. Correctif critique pour Confluence Data Center 9.x et versions antérieures, et le bulletin de novembre arrive
Ce qui change. Atlassian a publié un avis de sécurité critique, CVE-2026-90436, daté du 9 novembre 2026 (heure du Pacifique). Il s'agit d'une faille d'exécution de code à distance dans Apache Axis, la bibliothèque tierce sur laquelle repose l'API distante XML-RPC et SOAP de Confluence. Atlassian la classe comme critique, avec un score CVSS de 9,3. Elle concerne les versions 1 à 9 de Confluence Data Center, et la version corrigée est la 9.2.28. Confluence 10.x et les versions ultérieures ne sont pas concernées, car l'API distante a été supprimée dans la 10.0, et Atlassian indique que les sites Cloud ne sont pas concernés et ne nécessitent aucune action. Une instance n'est exposée que si le paramètre Remote API (XML-RPC & SOAP) est activé ; il est désactivé par défaut sur les nouvelles installations depuis la version 3.0. Par ailleurs, Atlassian publie son bulletin de sécurité mensuel le troisième mardi du mois, soit le 17 novembre ce mois-ci.
Qui est concerné. Les administrateurs de Confluence Data Center 9.x ou antérieur, en particulier sur les instances anciennes où l'API distante a été activée il y a des années pour des scripts ou des intégrations.
Que faire. Appliquez le correctif 9.2.28 ou une version corrigée ultérieure. Si vous ne pouvez pas le faire immédiatement, la mesure d'atténuation proposée par Atlassian consiste à désactiver Remote API (XML-RPC & SOAP) dans Configuration générale, puis Configuration supplémentaire. Aucun redémarrage n'est nécessaire, mais testez d'abord, car les scripts, automatisations et apps qui utilisent l'API distante risquent de ne plus fonctionner. L'avis explique comment vérifier que la mesure d'atténuation est efficace, et Atlassian recommande que votre équipe de sécurité recherche des signes de compromission sur les instances concernées. Lisez ensuite le bulletin du 17 novembre dès sa parution et planifiez les correctifs pour votre branche de versions.
Sources : CVE-2026-90436 : exécution de code à distance dans Confluence Data Center · Avis et bulletins de sécurité Atlassian
2. Mise à jour : les liens d'accès Confluence sont annoncés en disponibilité générale et peuvent accorder la modification
Ce qui change. La semaine dernière, nous signalions les liens d'accès gérés sur la feuille de route d'Atlassian pour le T1 2027. Atlassian a depuis publié une note de version indiquant que les liens d'accès sont disponibles en disponibilité générale dans Confluence. Un lien d'accès partage une page publiée, un document en direct ou un tableau blanc avec des personnes qui n'ont pas accès à l'espace : soit toutes les personnes disposant d'une licence sur votre site (App), soit toute personne possédant le lien (Public) ; les liens publics deviennent un type de lien d'accès. Chaque lien porte une autorisation : Peut afficher, Peut afficher et commenter, ou Peut modifier. Le statut de la note de version indique toujours « Planifié », sans échéance, il se peut donc que la fonctionnalité ne soit pas encore arrivée sur votre site.
Qui est concerné. Les administrateurs Confluence, et toute personne qui s'appuie sur les autorisations d'espace pour décider qui peut voir ou modifier le contenu. Un lien d'accès donne un accès qui n'apparaît pas dans les membres de l'espace.
Que faire. Définissez votre paramètre par défaut avant la création des premiers liens. Les administrateurs activent les niveaux dans l'administration de Confluence, sous Sécurité, puis Liens d'accès, puis Paramètres, et choisissent si les liens sont activés, désactivés ou bloqués au départ dans tous les espaces. En cas de doute, commencez avec les liens bloqués et activez-les pour les espaces qui en font la demande, et assurez-vous que les responsables de contenu savent qu'un lien de modification permet à des personnes extérieures à l'espace de modifier la page.
Source : Partager du contenu avec des liens d'accès
3. Le MCP d'Atlassian respecte désormais votre politique relative aux sites externes, et les comptes de service peuvent s'y connecter
Ce qui change. Le 12 novembre, deux changements d'administration ont touché le serveur MCP d'Atlassian, qui permet aux assistants IA de travailler avec votre contenu Jira et Confluence. D'abord, la politique relative aux sites externes d'Atlassian Guard s'applique désormais lorsque vos utilisateurs gérés se connectent à des sites Atlassian via MCP. Vous pouvez bloquer les sites externes ou n'autoriser que certains sites partenaires, les sites de votre propre organisation restant accessibles. Si vous avez déjà une politique relative aux sites externes active, elle couvre désormais MCP sans aucune action supplémentaire. Cette politique nécessite Atlassian Guard Standard. Ensuite, les administrateurs de l'organisation peuvent autoriser des comptes de service à se connecter au serveur MCP avec des identifiants client OAuth 2.0, afin que des tâches planifiées et des pipelines puissent obtenir un jeton d'accès sans qu'une personne se connecte. Les jetons d'accès sont valables 60 minutes.
Qui est concerné. Les administrateurs de l'organisation dont les équipes utilisent des assistants IA avec Confluence, et toute personne qui exécute des tâches automatisées sur du contenu Atlassian.
Que faire. Si vous avez une politique relative aux sites externes, vérifiez qu'elle fait ce que vous attendez désormais pour les assistants IA comme pour les navigateurs. Elle se trouve sous Sécurité, puis Sécurité des appareils, puis Sites externes dans Atlassian Administration. Si une équipe veut qu'un pipeline utilise MCP, attribuez-lui un compte de service ayant accès uniquement aux sites dont il a besoin. Atlassian précise que les portées de l'identifiant ne peuvent pas être modifiées après sa création et que le secret client n'est affiché qu'une seule fois.
Sources : Journal des modifications d'Atlassian MCP · Gérer l'accès aux sites externes · Créer des identifiants OAuth 2.0 pour les comptes de service
4. Bientôt : Confluence montrera ce que les agents IA ont fait de votre contenu
Ce qui change. Deux notes de version marquées « Bientôt disponible », encore sans date, ajoutent l'attribution des actions des agents IA dans Confluence. Lorsqu'un agent crée, modifie ou consulte du contenu, Confluence attribuera l'action à la fois à l'agent et à la personne qui l'a sollicité, dans l'historique des versions, les commentaires, les listes de contributeurs et, pour les pages, les documents en direct et les articles de blog, la liste des lecteurs d'Analytics. Vous verrez aussi les avatars des agents lorsqu'un agent consulte, modifie ou commente du contenu. Cela concerne les pages, les documents en direct, les articles de blog, les tableaux blancs et les bases de données, et s'applique aux agents Rovo ainsi qu'aux outils externes connectés via MCP ; les outils utilisant l'ancienne version MCP v1 apparaissent comme « Agent externe ». L'historique des pages proposera également des étiquettes de contributeur et des surlignages en couleur qui distinguent les modifications humaines de celles de l'IA.
Qui est concerné. Les administrateurs d'espace et les propriétaires de pages qui relisent le contenu, et toute personne d'une équipe soumise à une réglementation qui doit pouvoir montrer qui a modifié quoi.
Que faire. Rien à activer pour l'instant. Lorsque la fonctionnalité arrivera, intégrez-la à votre routine de relecture : l'historique des versions et la liste des contributeurs vous indiqueront quelles pages les agents ont modifiées et qui le leur a demandé. Si certaines pages doivent être validées par une personne nommément désignée avant que des modifications assistées par IA ne soient prises en compte, Capable for Confluence ajoute des approbations aux pages.
Sources : Une visibilité claire sur l'activité des agents dans Confluence · Historique des pages : identifier les modifications humaines et IA
5. Expérimentation : mentionner des agents Rovo dans les commentaires intégrés de Confluence
Ce qui change. Atlassian mène une expérimentation, déployée à partir de novembre 2026 auprès de certains clients Confluence Cloud, qui permet de saisir @ dans un commentaire intégré pour mentionner un agent Rovo. L'agent peut répondre à des questions, résumer, analyser ou suggérer des améliorations pour le texte surligné, et l'échange reste dans le fil de commentaires, à côté du contenu.
Qui est concerné. Les utilisateurs Confluence des sites inclus dans l'expérimentation, et les administrateurs qui reçoivent des questions à ce sujet.
Que faire. Atlassian qualifie cette fonctionnalité d'expérimentation : attendez-vous donc à ce qu'elle évolue. Ne bâtissez pas encore de processus autour. Si elle apparaît sur votre site, prévenez vos utilisateurs que les réponses des agents figurent dans des fils de commentaires ordinaires, lisibles par les autres personnes ayant accès à la page, et que la règle habituelle s'applique : vérifiez ce que propose un agent avant d'agir en conséquence.
Source : Mentionner des agents Rovo dans les commentaires intégrés de Confluence
C'est tout pour cette semaine
Vous avez repéré quelque chose qui nous a échappé, ou souhaitez qu'un changement soit expliqué plus en détail ? Dites-le-nous et nous en parlerons la semaine prochaine. Les dates et les prix sont ceux publiés par Atlassian au 16 novembre 2026 et peuvent changer : vérifiez la source indiquée en lien avant d'agir.
Essayez gratuitement Capable for Confluence sur l'Atlassian Marketplace →
Atlassian, Atlassian Guard, Confluence, Jira et Rovo sont des marques commerciales d'Atlassian Pty Ltd. Apache et Apache Axis sont des marques commerciales de The Apache Software Foundation. Capable Works Limited n'est ni affiliée à Atlassian ou à The Apache Software Foundation, ni approuvée ou parrainée par celles-ci.